

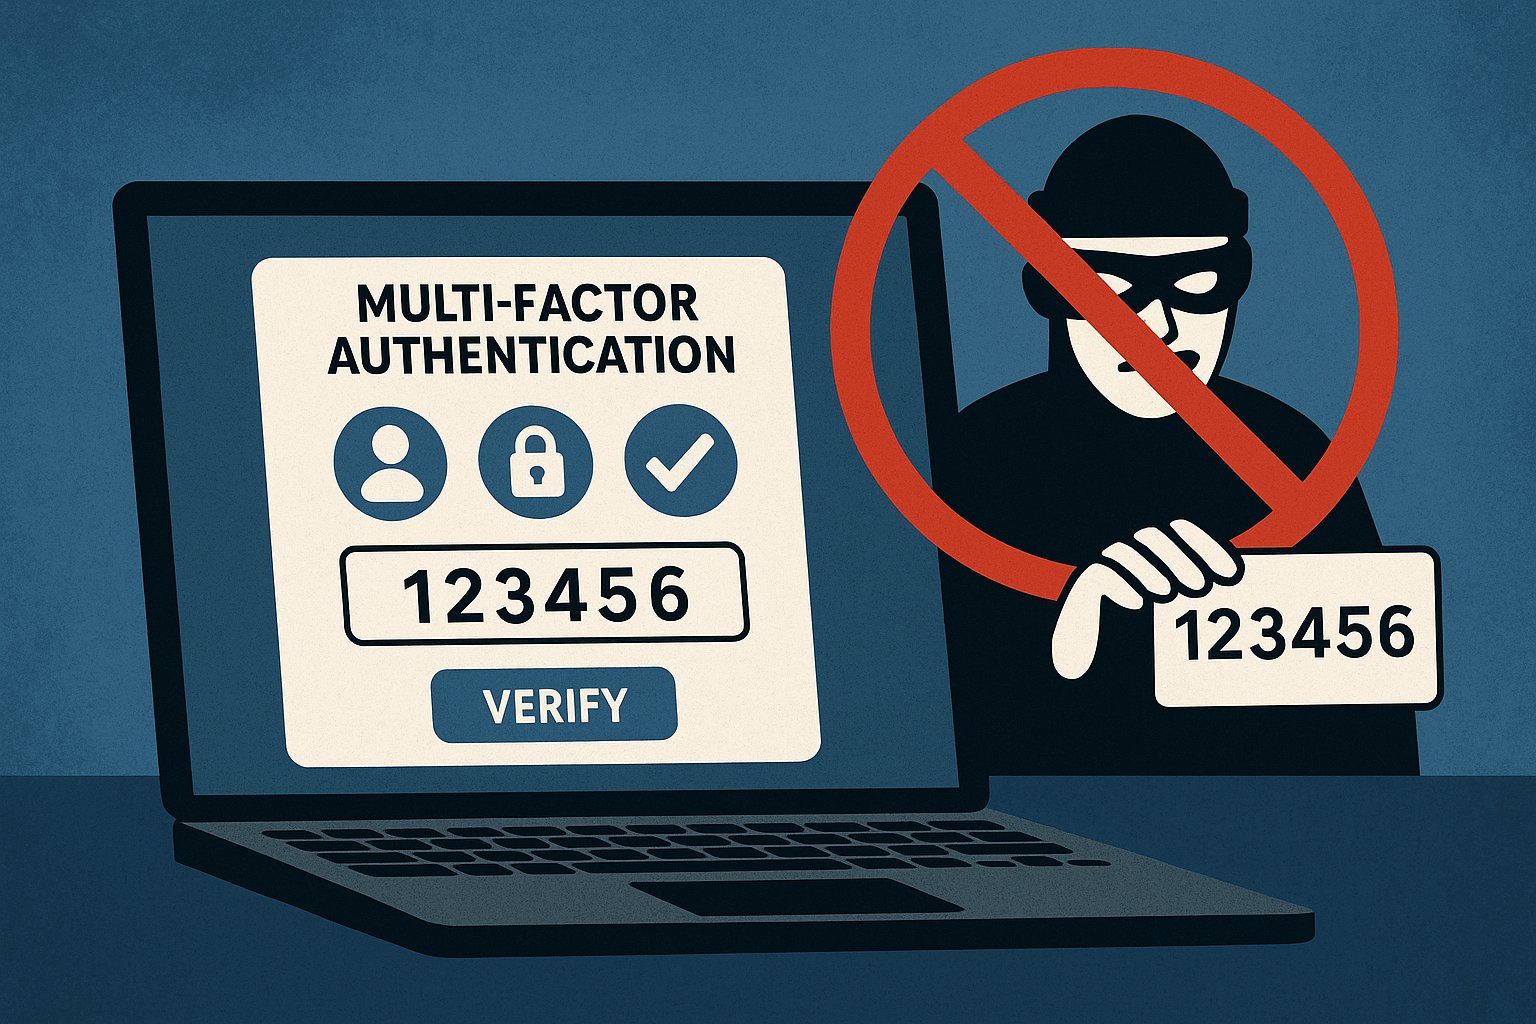
පසුගිය අවුරුදු ගණනාවක් තිස්සේ, අපේ ෆේස්බුක්, බැංකු ගිණුම් වැනි දේ ආරක්ෂා කරගන්න හොඳම ක්රමය විදිහට අපි හිතුවේ බහු-සාධක සත්යාපනය (MFA) ගැනයි. මේ කියන්නේ පාස්වර්ඩ් එකට අමතරව, දුරකථනයට එන කෝඩ් එකක් (OTP) හෝ ඇඟිලි සලකුණ වගේ දෙවනි ආරක්ෂක පියවරක් පාවිච්චි කරන එකටයි.
නමුත් ඇත්ත කතාව නම්, අන්තර්ජාලයේ සිටින හොරු දැන් මේ MFA ක්රමයත් පහු කරලා, අපේ ගිණුම්වලට ඇතුල් වෙන්න අලුත් ක්රම හොයාගෙන තියෙනවා. ඒ නිසා, කාලයක් තිස්සේ අපි විශ්වාස කරපු මේ ආරක්ෂක ක්රමය දැන් යල් පැන ගිහින්.
ඇයි MFA ක්රමය අසාර්ථක වෙන්නේ?
මේකට හේතු කිහිපයක්ම තියෙනවා:
- කෝඩ් සොරකම් කිරීම: අපේ ෆෝන් එකට SMS එකකින් එන කෝඩ් එක, හොරුන්ට අපේ SIM එකේ පාලනය අරගෙන ලේසියෙන්ම හොරකම් කරන්න පුළුවන්. මෙය සිම් Clone කිරීම හරහා සිද්ද වෙන්න පුළුවන්.
- අපිව රවට්ටන එක: හොරුන්ට පුළුවන් දිගින් දිගටම අපේ ෆෝන් එකට “Login Approve” කරන්න කියලා නොටිෆිකේෂන් එවන්න. අපි නොදැනුවත්වම ඒක Approve කළොත්, හොරුන්ට අපේ ගිණුමට ඇතුල් වෙන්න පුළුවන්. මේකට “MFA Fatigue” කියලා කියනවා.
- පාවිච්චියේ අපහසුව: YubiKey වගේ පොඩි ආරක්ෂක උපකරණ (hardware tokens) හොඳ වුණත්, ඒවා නිතරම ළඟ තියාගන්න අමාරුයි, නැතිවෙන්න පුළුවන්.
- නිතරම ලොග් වීමේ කරදරය: එක එක ඇප් එකට වැඩකටයුතු වලදී නිතරම පාස්වර්ඩ්, කෝඩ් ඇතුලු කරන්න වෙන එක හරිම කරදරයක්. මේ නිසා සමහරු ලේසි, ඒත් ආරක්ෂාව අඩු ක්රම පාවිච්චි කරන්න පෙළඹෙනවා.
AI වලින් එන අලුත්ම තර්ජනය
පසුගිය කාලයේ පැමිණි කොවිඩ් වසංගතයත් සමගම බොහෝ දෙනෙක් නිවසේ සිට සේවය කිරීම( Work from home ) යන ක්රමවේදයට යොමුවුනා. මේ වන විට කොවිඩ් වසංගතය පහව ගොස් ඇති නමුත් තවමත් සමහර සමාගම් සේවකයින් බඳවා ගන්නේ wok from home යන ක්රමවේදය හරහාය. මේ හේතුව නිසා මෙහි අවදානමක් ඇති වෙලා තියනවා. දැන් තත්ත්වය තවත් බරපතළ වෙලා තියෙන්නේ කෘත්රිම බුද්ධිය (AI) නිසා. හොරුන්ට පුළුවන් AI පාවිච්චි කරලා, සම්පූර්ණයෙන්ම වෙන කෙනෙක් වගේ වීඩියෝ කෝල් එකකින් ඉන්ටවිව් එකකට එන්න. රස්සාවට එන්නේ සම්පූර්ණයෙන්ම වෙන කෙනෙක් වෙන්න පුළුවන්. මේ වගේ වංචා අල්ලන්න පරණ ක්රමවලට බෑ.
එහෙනම් මොකක්ද විසඳුම? අනාගත ආරක්ෂක ක්රම
අපේ ඩිජිටල් අනන්යතාවය ආරක්ෂා කරගන්න දැන් අපිට අලුත්, වඩාත් දියුණු ක්රම අවශ්යයි.
-
අන්තර්ජාල වංචාකරුවන්ට අහු නොවෙන ක්රම: FIDO2 සහ WebAuthn කියන්නේ අලුත් තාක්ෂණයන්. මෙතනදී වෙන්නේ, ඔයාගේ ෆෝන් එක හෝ ලැප්ටොප් එකම තමයි ඔයාගේ ඩිජිටල් “යතුර” වෙන්නේ. ඒ යතුර කවදාවත් ඒ උපාංගයෙන් පිට යන්නේ නැති නිසා හොරුන්ට ඒක හොරකම් කරන්න බෑ.
-
ඩිජිටල් පර්ස් එකක් (Identity Wallet): අපේ සාක්කුවේ තියෙන පර්ස් එක වගේම, අපේ හැඳුනුම්පත, ඩ්රයිවින් ලයිසන්ස් එක වගේ දේවල් සුරක්ෂිතව තියාගන්න පුළුවන් ඩිජිටල් පර්ස් එකක් ගැන හිතන්න. අපිට අවශ්ය තැනකට, අවශ්ය තොරතුර විතරක් මේ හරහා දෙන්න පුළුවන්. හැම තොරතුරක්ම එක තැනක ගබඩා වෙන්නේ නැති නිසා ආරක්ෂාව වැඩියි.
-
එක පාරක් හදන, හැමතැනටම පාවිච්චි කරන අනන්යතාවයක්: හැම සේවාවකටම අලුතෙන් ලියාපදිංචි නොවී, එක පාරක් තමන් කවුද කියලා තහවුරු කළාම, ඒ ඩිජිටල් අනන්යතාවය හැමතැනම පාවිච්චි කරන්න පුළුවන් නම් කොච්චර ලේසිද? අනාගත ක්රමය එයයි.
-
අවදානම අනුව හැඩගැසෙන ආරක්ෂාව: මේ ක්රමය යටතේ, පද්ධතියම ඔයාගේ හැසිරීම දිහා බලන් ඉන්නවා. ඔයා හැමදාම ලොග් වෙන ඔයාගෙම කම්පියුටර් එකෙන් ලොග් වෙනවා නම්, කිසිම අමතර ප්රශ්නයක් අහන්නේ නෑ. ඒත්, වෙන රටකින් කවුරුහරි ඔයාගේ ගිණුමට ඇතුල් වෙන්න හැදුවොත්, පද්ධතිය ඒක අඳුරගෙන, අමතර ආරක්ෂක පියවරක් (උදා: මුහුණ ස්කෑන් කිරීමක්) ඉල්ලනවා.
-
ජීවමාන බව පරීක්ෂා කරන ජෛවමිතික ක්රම: ඇඟිලි සලකුණ, මුහුණ ස්කෑන් කරනවට අමතරව, මේ ක්රමවලින් ඔයා ඇත්තටම “ජීවමානව” කැමරාව ඉස්සරහ ඉන්නවද, නැත්නම් හොරෙක් ඔයාගේ ෆොටෝ එකක් හෝ ඩීප්ෆේක් (deepfake) වීඩියෝවක් පෙන්නනවද කියලා පරීක්ෂා කරනවා.
මේ අලුත් ක්රමවලට මාරු වෙන්නේ කොහොමද?
මේ වෙනස එක රැයකින් කරන්න බෑ. ඒක ටිකක් අභියෝගාත්මකයි. ඒත්, ආයතනවලට පුළුවන් ටිකෙන් ටික මේ අලුත් ක්රම හඳුන්වා දෙන්න. වැදගත්ම දේ තමයි, මේ ගැන සේවකයන්ව සහ පාරිභෝගිකයන්ව දැනුවත් කරන එක.
කෙටියෙන් කිව්වොත්, අනුගමනය කළ යුතු දේවල්:
- SMS කෝඩ් වගේ ලේසියෙන් හොරකම් කරන්න පුළුවන් දේවල් අයින් කරලා, passkeys සහ ජෛවමිතික (biometrics) වගේ ක්රම පාවිච්චි කරන්න.
- එකවරක් පමණක් හදන ඩිජිටල් හැඳුනුම්පතක් හැමතැනම පාවිච්චි කරන්න පුළුවන් ක්රමයක් හඳුන්වා දෙන්න පුළුවන්.
- අවදානම අනුව ආරක්ෂාව වෙනස් වෙන, නිතරම පරිසරය ගැන අවධානයෙන් ඉන්න පද්ධති පාවිච්චි කරන්න.
- සැබෑ පුද්ගලයාමද ඉන්නේ කියලා තහවුරු කරන (liveness detection) ජෛවමිතික ක්රම භාවිතයට ගන්න.
අවසාන වශයෙන්
මේක නිකන්ම තාක්ෂණික දියුණු කිරීමක් නෙවෙයි, අපේ ඔන්ලයින් ආරක්ෂාව ගැන අපි හිතන විදිහේ ලොකු වෙනසක් ඇති කරගන්න ඕනේ. ඒ වගේම අරමුණ වෙන්න භාවිතයට පහසු කරදරකාරී ක්රමවේදයකින් තොරවූ ඒ වගේම උපරිම ආරක්ෂාවක් තියෙන පද්ධතියක් හදාගන්න එකයි. ඒ හරහා අපිට පුළුවන් අපේ ඩිජිටල් ජීවිතය බය නැතුව, විශ්වාසයෙන් ගත කරන්න.
—————————————————————————————————————————–
ලිපිය සකස් කලේ මාර්ක්ස් රණවීරගේ ( Marx Ranaweerage )
මෙම බ්ලොග් අඩවියේ ඇති ඕනෑම ලිපියක් පූර්ව අවසරයකින් තොරව උපුටා ගැනීමට අවසර ඇත. නමුත්, එසේ කිරීමේදී මුල් ලිපියේ අන්තර්ගතය කිසි ලෙසකින්වත් වෙනස් නොකිරීමට වග බලා ගන්න.
Authored by Marx Ranaweerage
Content from this blog may be reproduced without prior permission. However, please ensure that the original content remains unaltered in any form when sharing or republishing.